「Assuredクラウド評価」、昨今のサイバー攻撃被害の増加を受けて緊急セキュリティレポートを公開
〜2026年9月〜10月上旬に公表されたサイバー攻撃被害の約2割はクラウドサービス(SaaS)に起因。
約5,300件の評価データから見るクラウドサービス事業者・利用企業双方が確認すべき点〜
2026年10月9日
株式会社アシュアード(本社:東京都渋谷区、代表取締役社長:大森 厚志)が運営する、クラウドサービスのセキュリティ信用評価「Assuredクラウド評価」は、昨今のサイバー攻撃被害の増加を受けて、2026年9月から10月上旬にかけて報道された国内のセキュリティインシデントのうち、クラウドサービス(SaaS)が関係する事案を分析しました。
加えて、「Assuredクラウド評価」のセキュリティ信用評価データに基づき、セキュリティ対策の実態を調査しました。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください。
【調査結果サマリー】
〈公表事案分析〉
- クラウドサービス(SaaS)が関係する事案は11件。
- 「事業者システムの直接侵害型」と「利用者アカウントの乗っ取り型」に分かれた。
- 経路が公表された事案では、フィッシング含めた不正ログインが起点。
〈セキュリティ信用評価データ分析〉
- 利用者の認証:
自社で認証機能を持つサービスのうち、多要素認証が提供されているサービスは55% - クラウドサービス事業者の管理画面:
サービス運営用の管理画面を持つサービスのうち、すべてのアカウントに多要素認証を適用しているのは53%。 - 侵害に気づく手段:
利用者が自分でアクセスログを確認できるサービスは53%。
調査結果詳細
〈公表事案分析〉
概要:2026年10月上旬までに、クラウドサービス(SaaS)が関係する事案はクラウドサービス事業者側、利用者側の両方で発生
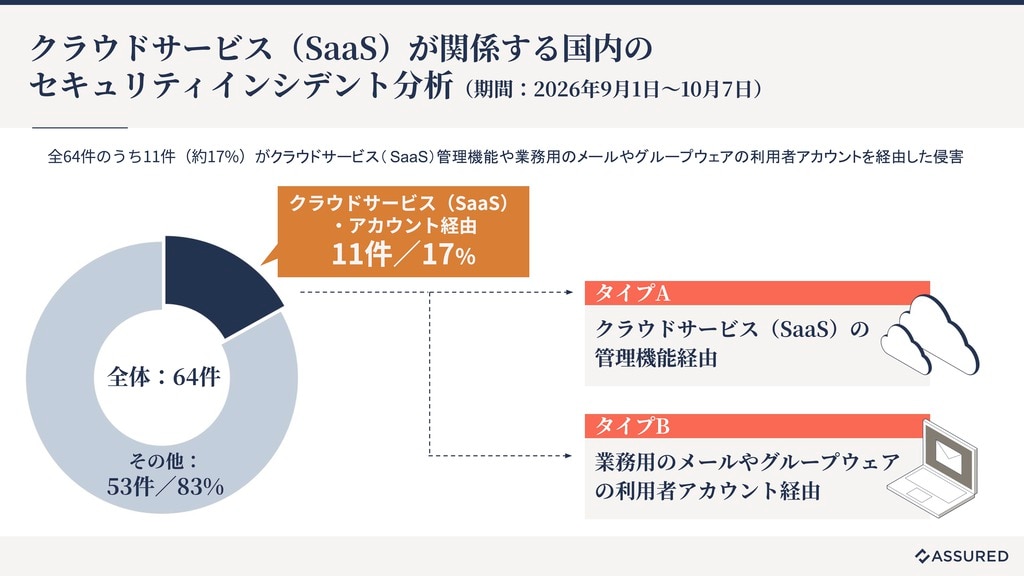
「Assuredクラウド評価」では、2026年9月1日から10月7日に報道された国内のセキュリティインシデント64事案のうち、クラウドサービス(SaaS)が関係すると推測される11件について、侵害された内容から2つの型(タイプA:4件、タイプB:7件)に分類しました(図1)。
タイプ | 侵害された場所 | 主な被害 |
|---|---|---|
A: 事業者のシステムが直接侵害される | クラウドサービス(SaaS)の管理サイトや、導入した外部アプリ | 複数の利用企業の問い合わせ情報の取得、抽選結果の改ざん、偽の決済画面への誘導 |
B: 利用者のアカウントが乗っ取られる | 業務用のメールやグループウェアの利用者アカウント | メールやファイルの閲覧、なりすましメールの送信、取引先への偽の送金依頼 |
なお、BIツールや、スマートフォンアプリのAPIを狙って大量の個人情報を持ち出す攻撃も相次いでいると報告されています*1。
本調査はクラウドサービス(SaaS)が関係する事案に絞っており、これらの事案は扱っていません。ただし、APIの対策はクラウドサービス事業者にも当てはまるため、後半のデータと推奨事項で取り上げます。
原因の推測:アカウントへの不正ログインと、サービス本来の機能の悪用
タイプAは、第三者がサービスや管理システムに不正にアクセスし、その後何らかの方法で情報の窃取や書き換えなどをおこなっています。その手法や経路については明確にされていませんが、脆弱性侵害や不正に入手された認証情報が利用された可能性が否定できません。
タイプBは、利用者側のメールやグループウェアのアカウントが乗っ取られました。乗っ取りの経路が公表された3件はいずれもフィッシングで、当該アカウントはなりすましメールの大量送信やビジネス詐欺(BEC)に使われた例もあります。
〈セキュリティ信用評価データ分析〉
「Assuredクラウド評価」のデータからわかること:利用者のログインもクラウドサービス事業者の管理画面も、多要素認証は約半数
次に、2つのタイプの原因や対処について、「Assuredクラウド評価」のセキュリティ信用評価に回答済みのクラウドサービス5,302件の回答を集計しました。(図2)
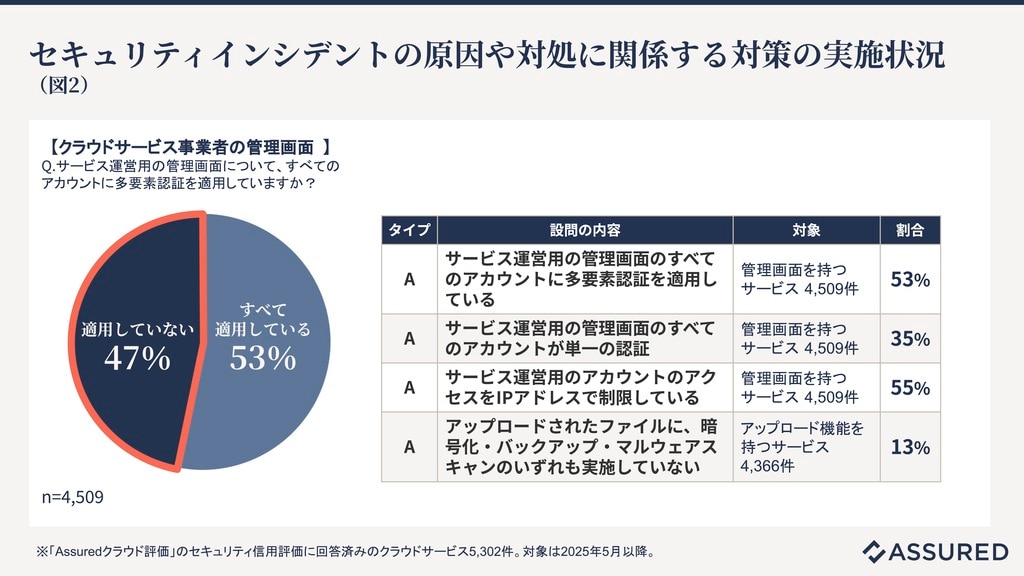
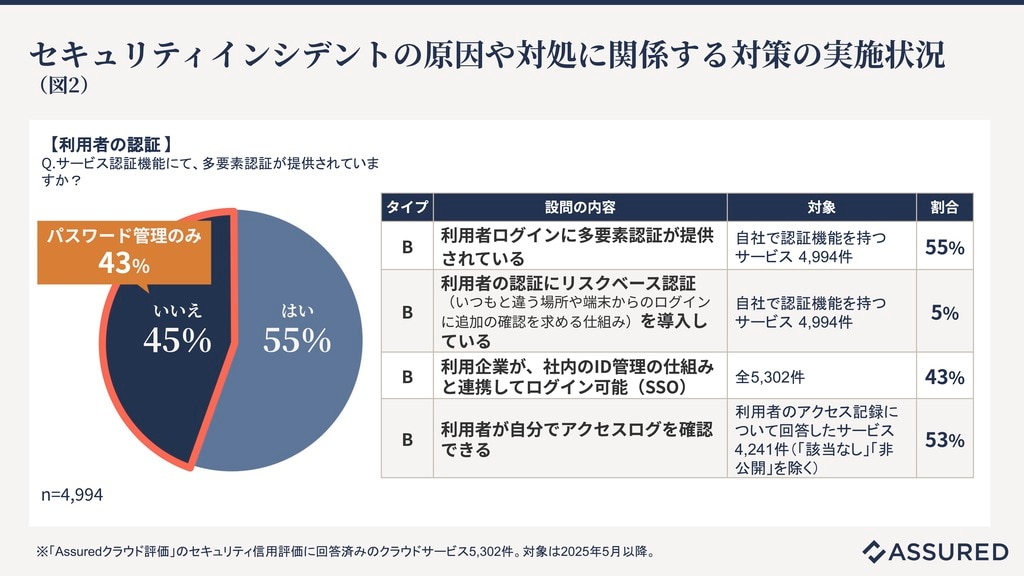
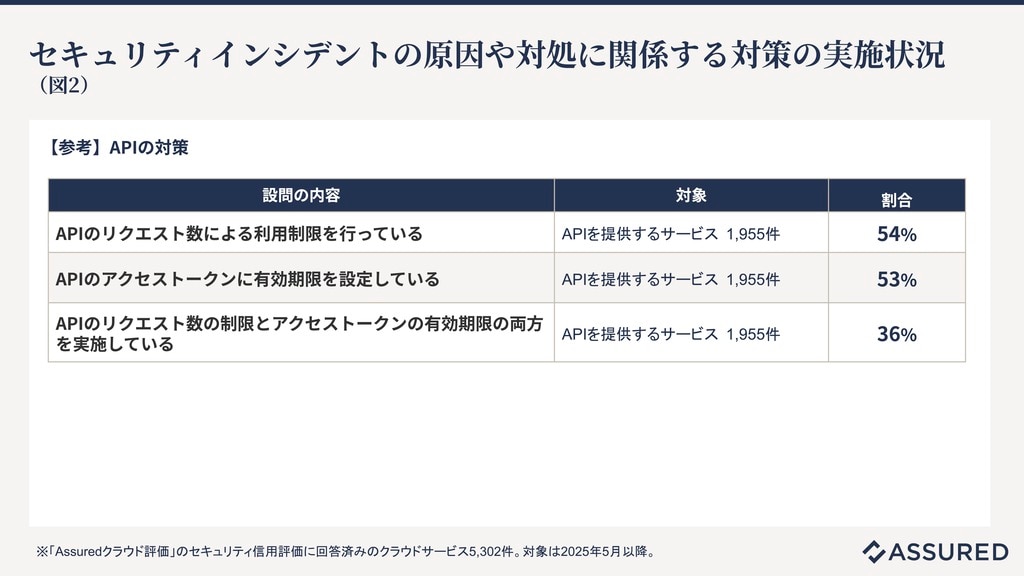
図2から読み取れることは、次のとおりです。
クラウドサービス事業者の管理画面の認証:
すべてのアカウントに多要素認証を適用できているのは約半数、さらに35%はすべてのアカウントで単一の認証(パスワード)です。管理画面は複数の利用企業のデータに触れられるため、破られると被害が複数企業に及びます。
ファイルのアップロード:
アップロード機能を持つサービスの13%は、暗号化・バックアップ・マルウェアスキャンのいずれも実施していません。
利用者のログイン認証:
多要素認証が提供されていると回答したのは55%で、45%は多要素認証が提供されておらず、そのうち43%はパスワードのみです。またサービスにおいてリスクベース認証を導入しているのは5%に留まります。正しいパスワードを使った不正なログインに、その時点で気づく、または止める手段はほとんどありません。
利用者での侵害検知:
利用者が自分でアクセスログを確認できるのはおよそ半数(53%)に留まります。ここでも後日不正なログインに気づける手段に課題がみられます。
APIの提供:
他のサービスにAPIを提供しているサービス(1,955件)のうち、リクエスト数の制限、アクセストークンの有効期限設定はそれぞれ5割程度です。両方を実施しているケースに絞ると4割を切ります。
クラウドサービス事業者と利用企業への推奨事項
ここまでの状況や足下の被害状況から、クラウドサービス事業者および利用企業には、次の対策を推奨します。
【クラウドサービス事業者】
- サービス運営用の管理画面のすべてのアカウントに多要素認証を適用し、IPアドレスによる制限を組み合わせる。
- 利用者に多要素認証とアクセスログを確認する手段を提供し、利用企業が侵害に早く気づけるようにする。
- ファイルアップロード機能がある場合には、プログラムとして実行できないようにする。あわせてマルウェアスキャンを行う。
- 提供するAPIに、アクセス制御、リクエスト数の制限、アクセストークンの有効期限を設ける。管理用の機能やツールを不用意にインターネットへ公開しない。
- ユーザーデータのバックアップについて、ランサムウェア耐性、レジリエンスの観点から再点検する
【利用企業】
- 利用しているクラウドサービス(SaaS)に多要素認証の仕組みがあれば、全員に必須にする。難しい場合はID連携(SSO)やIPアドレスの制限で補う。
- 利用者側でログイン履歴やアクセスログを確認できるかを把握し、少なくとも管理者のアカウントは定期的に確認する。
- クラウドサービス(SaaS)に追加した外部アプリやAPI連携を棚卸し、使っていないものを外す。
- 重要なデータを預けるSaaSを選ぶときは、利用者向けの機能に加えて、クラウドサービス事業者の管理画面の多要素認証に留意する。
- 利用者側で可能な限りデータのバックアップを行う。
|
<調査概要>
※小数点第一位を四捨五入しています。 |
株式会社アシュアード セキュリティエキスパート 真藤 直観 コメント
この1ヶ月程度で国内企業に対する攻撃が一段上がった状況になりました。情報漏洩だけではなく、事業への影響がでる事案も出ており、特定の企業や規模を問わず、あらゆる組織にとって重大な脅威となっています。今回の調査で明らかになったとおり、多要素認証の未導入やID管理の脆弱性など基本的な対策の不備が被害に繋がっているケースも多く存在すると考えられます。
被害を防ぐためには、利用企業側での多要素認証の徹底やアクセスログの定期的な確認といった自社を守るための利用者対策はもちろんのこと、クラウドサービス事業者側においても管理画面やAPIのセキュリティを一層強化することが不可欠です。
© Assured, Inc.