金融サードパーティ セキュリティサミット
2026 イベントレポート
アシュアードが主催する「金融サードパーティ・セキュリティ・サミット 2026」が、2026年7月22日に開催されました。当日は、金融機関でサイバーセキュリティやリスク管理、経営を担う多くの皆様にお集まりいただき、会場は終始熱気に包まれました。
本イベントの最大の目的は、サードパーティ・リスク管理における「共助」の実現と、各社様のリアルな情報交換です。デジタル化が加速し、サプライチェーンを通じた脅威が高まる中、各社が抱える共通の課題を共有し、具体的な解決策を探る場として、大盛況のうちに幕を閉じました。
本レポートでは、残念ながら今回ご参加が叶わなかった皆様へ、当日の熱量と、各セッションで語られた具体的な知見をダイジェストでお届けします。
プログラム
| オープニング講演 |
株式会社アシュアード 代表取締役社長 大森 厚志 |
|---|---|
| アシュアードセミナー |
『Assuredクラウド評価 金融版リリースについて』 |
|
特別講演 |
『MUFGが取り組む次世代サードパーティ・リスク管理(TPRM)』 |
| 来賓挨拶 |
『金融庁より激励のお言葉』 |
|
アシュアードセミナー |
『フロンティアAIによる脅威変化を踏まえた金融機関に求められる脆弱性管理』 |
|
特別対談 |
『JPX・SOMPOと考えるサードパーティ管理の「現実解」』 |
【オープニング講演】業界共通の「物差し」で金融システム全体のレジリエンス向上へ
イベントは、代表の大森の挨拶から幕を開けました。設立から4年間の歩みを振り返り、金融機関をはじめとする皆様への感謝をお伝えするとともに、セキュリティ領域における「仕組み化」と「共助」の精神が不可欠であると強調しました。
「これまで各社様が個別最適で取り組んできたリスク管理に対して、我々が業界共通の『物差し』を提供したい」と述べ、全体最適へとシフトさせることで、金融システム全体のレジリエンスを向上させていく決意をお伝えしました。
【アシュアードセミナー】新サービス「金融版」リリース
クラウド評価事業部 事業部長の小市からは、2026年7月1日にリリースした新サービス「Assuredクラウド評価 金融版」の概要を発表しました。フロンティアAI時代に対応するため、「経営の責任」「基礎の徹底」「侵害前提」という3原則を提示し、これを具現化する金融版の主要機能として以下を解説しました。
- 評価基準の高度化:金融庁ガイドラインやFedRAMP, CRI Profile等を参照した設問設計。
- 専門家による客観的評価:数万件のナレッジを持つ専門人材が内部実態を精査し、属人化を排除。
- 買い手・売り手の共通基盤:業界全体で同じ「物差し」を持つことで対策コストを削減し、ビジネス・アジリティを確保。
【特別講演】注目!MUFG様が語る「次世代サードパーティ・リスク管理」
参加者の皆様から大きな反響を呼んだのが、三菱UFJフィナンシャル・グループ(MUFG)石田様による特別講演です。「Assuredクラウド評価 標準版・金融版」ともに導入いただいている同社における、サードパーティ・リスク管理(TPRM)の進化プロセスを具体的にお話しいただきました。
- 過去(FY25以前):SaaS利用が急増する中、150項目の独自Excel審査により1件あたり1.5〜2ヶ月を要する高負荷状態。「Assuredクラウド評価標準版」導入で初期的な負荷軽減を実現。
- 現在(FY26):NIST/FedRAMPベースの350項目超へ審査基準を刷新。「Assuredクラウド評価 金融版」の導入により、新項目とのマッピング率が92%へと劇的に向上し、主要6社での一斉利用で審査の迅速化と高品質化を両立。
- 未来(将来像):「Assuredクラウド評価金融版」を業界全体で標準化し、評価結果を「業界共通の資産」として再利用することで、日本全体のセキュリティレベル底上げを目指す。
【金融庁様より】単独防衛からサプライチェーン全体を見渡す「共助」への期待
金融庁 総合政策局の五十嵐様からは、イベント開催ならびに「Assuredクラウド評価 金融版」への激励のメッセージをいただきました。
自社のみを守る時代は終わり、サプライチェーン全体を捉えた継続的なモニタリングが求められている現状をお伝えいただくとともに、複雑化するリスクに対し、個々の金融機関が単独で対応するには限界があるため、知見を共有し合い業界全体としての対応力を高める「共助」の取り組みへの強い期待が寄せられました。
【アシュアードセミナー】一律対応から「リスクベース」への転換
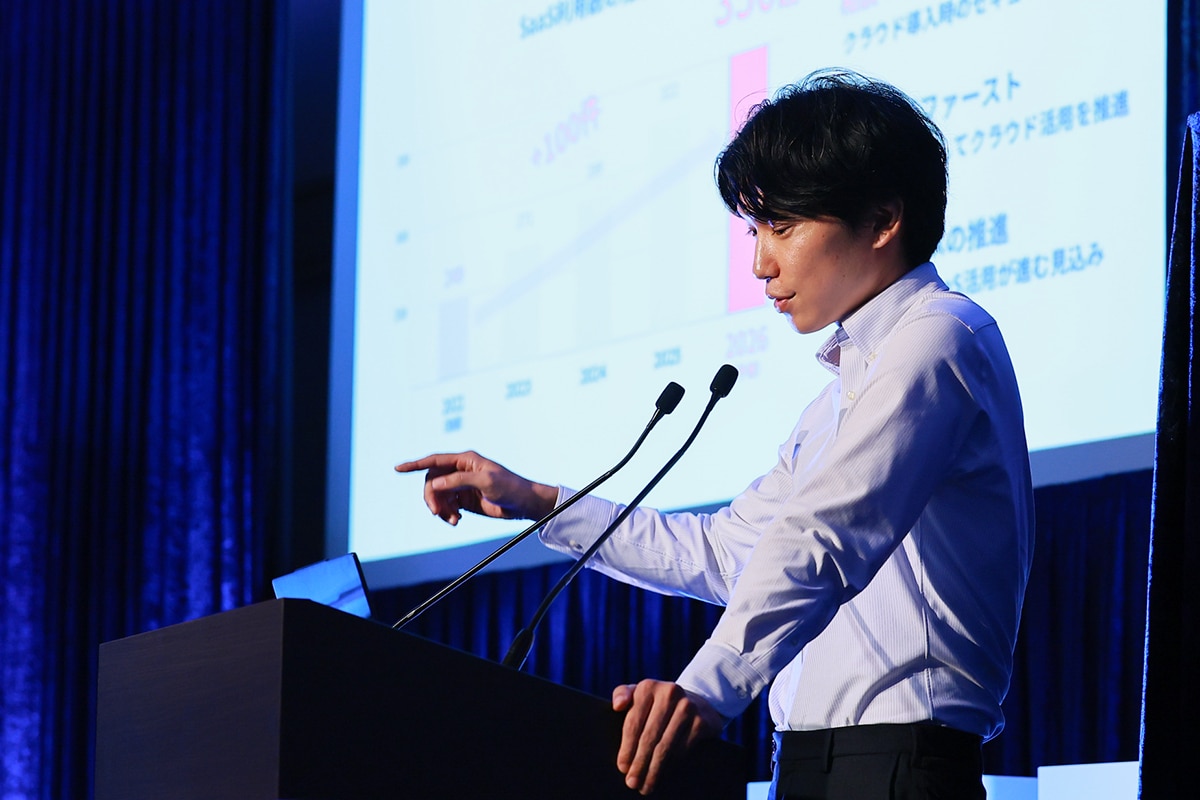
yamory事業部の鈴木からは、フロンティア AIによる脅威変化を踏まえた金融機関に求められる脆弱性管理について発表しました。
2026年5月末時点で、脆弱性(CVE)登録は過去最悪のペースになっており、アシュアードの独自調査では、2026年末には年間6万件を超える脆弱性(CVE)が発見される可能性があることをお伝えしました。この脅威に対し、以下のステップでの運用転換を提言しました。
- 資産の網羅的把握(SBOM):ソフトウェア資産を特定し、PQC移行時の基盤とする。
- オートトリアージの実施:一律のCVSSスコア対応から、悪用実績等を考慮した「リスクベース」の優先順位付け(オートトリアージ)へ。
- 継続的管理基盤の構築:「やり切れる量」までツールで絞り込み、継続的に運用する。
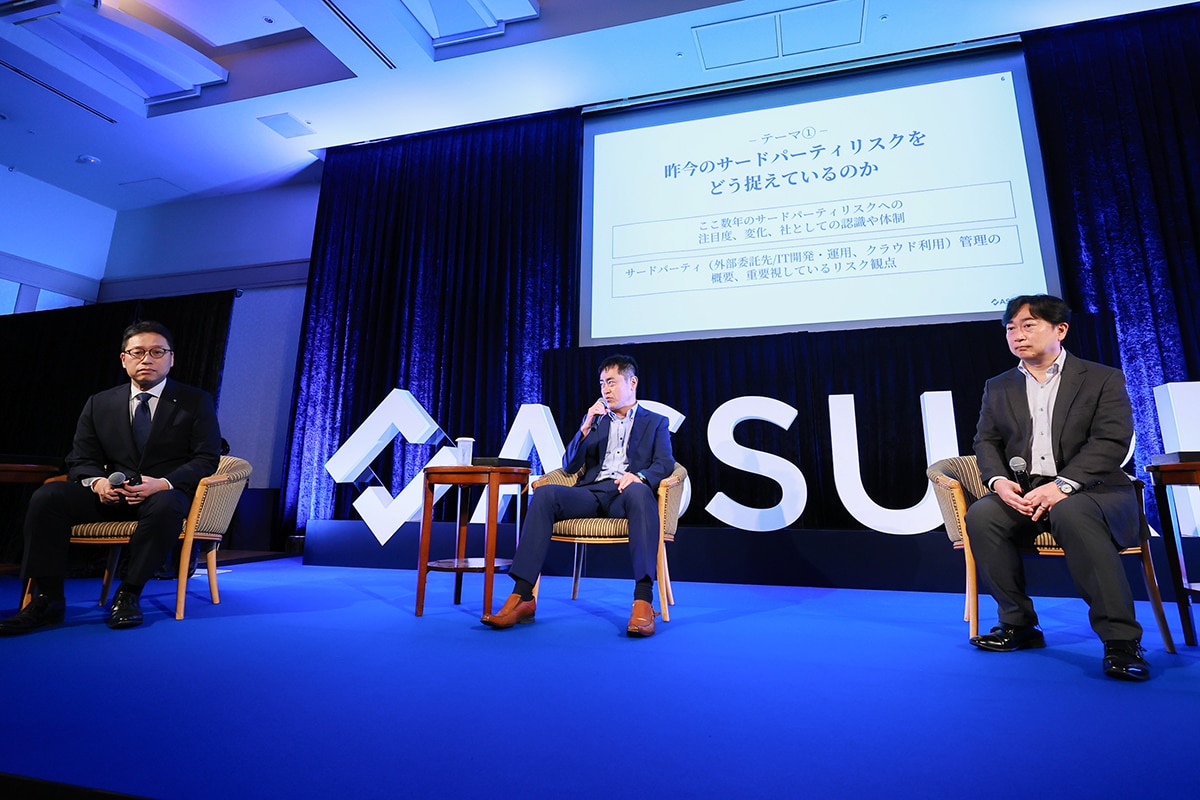
【特別対談】「うちも同じだ」— JPX様・SOMPOホールディングス様と探る管理の「現実解」
日本取引所グループ(JPX) 岩田様、SOMPOホールディングス 佐々木様を迎えた対談では、実務上のリアルな課題と解決策について熱い議論が交わされました。
- 現場で直面している課題:膨大なExcel管理によるリソース逼迫や、事業部門の「迅速な利用要求」と審査のバッティングによる形骸化・シャドーITの懸念。また、AIが組み込まれたSaaSの挙動評価の難しさや、再委託・再々委託と連鎖するサプライチェーンにおいて「どこまで実効的な管理を行うか」の線引きの困難さなど、両社共通のリアルな悩みが共有された。
- 課題解決に向けた各社のアプローチ:開発の迅速性を損なわないよう、AWS上に共通セキュリティ基盤(J-WS)を構築し開発環境を即時提供するJPX 岩田様の工夫が紹介された。一方SOMPOホールディングス 佐々木様からは、ASM(アタックサーフェスマネジメント)ツールを活用した利用SaaSの客観的な脆弱性スキャンや、データの保管場所・AI利活用・ベンダーロックインのリスク等を含む多面的な審査の高度化など、実務に即した対応策が語られた。
- 業界への提言:各金融機関が独自のチェックリストを個別に送付し、ベンダー側も重複回答に疲弊している悪循環を断つべき。統一的な評価基準やプラットフォームを業界全体でシェアし、委託元・委託先双方の負荷を劇的に下げる「共助」のスキーム構築が急務であると強く提言された。
参加者の声(アンケートより抜粋)
- 「MUFG様の事例は、個別最適のExcel審査から脱却し、業界共通の物差しを導入することで審査を迅速化・高品質化する上で大きな参考になりました。」
- 「JPX様・SOMPOホールディングス様の特別対談が、重要業務への重厚な審査と共通基盤を使い分ける『現実解』の具体的なヒントになりました。」
- 「AI時代の新たな脅威に対し、一律対応からリスクベースへの転換の必要性を実感しました。」
編集後記
本イベントを盛況に開催することができた最大の要因は、「金融機関様の現場のリアルな声」と「共助への熱い思い」を共有することができる場を、ご参加いただいたみなさまと、つくりあげることができたことだと考えております。先進的な企業の取り組みから実務の悩みまで、多角的な議論にご参加くださり、ありがとうございました。
アシュアードは、今後も皆様の課題解決に貢献し、金融機関様同士が知見を交換し合える「場」を提供してまいります。今回ご参加いただけなかった皆様も、ぜひ次回のイベントでお会いできることを楽しみにしております。
Assuredクラウド評価に少しでもご興味がございましたら
お気軽にお問い合わせください
Assuredクラウド評価に少しでも
ご興味がございましたら
お気軽にお問い合わせください
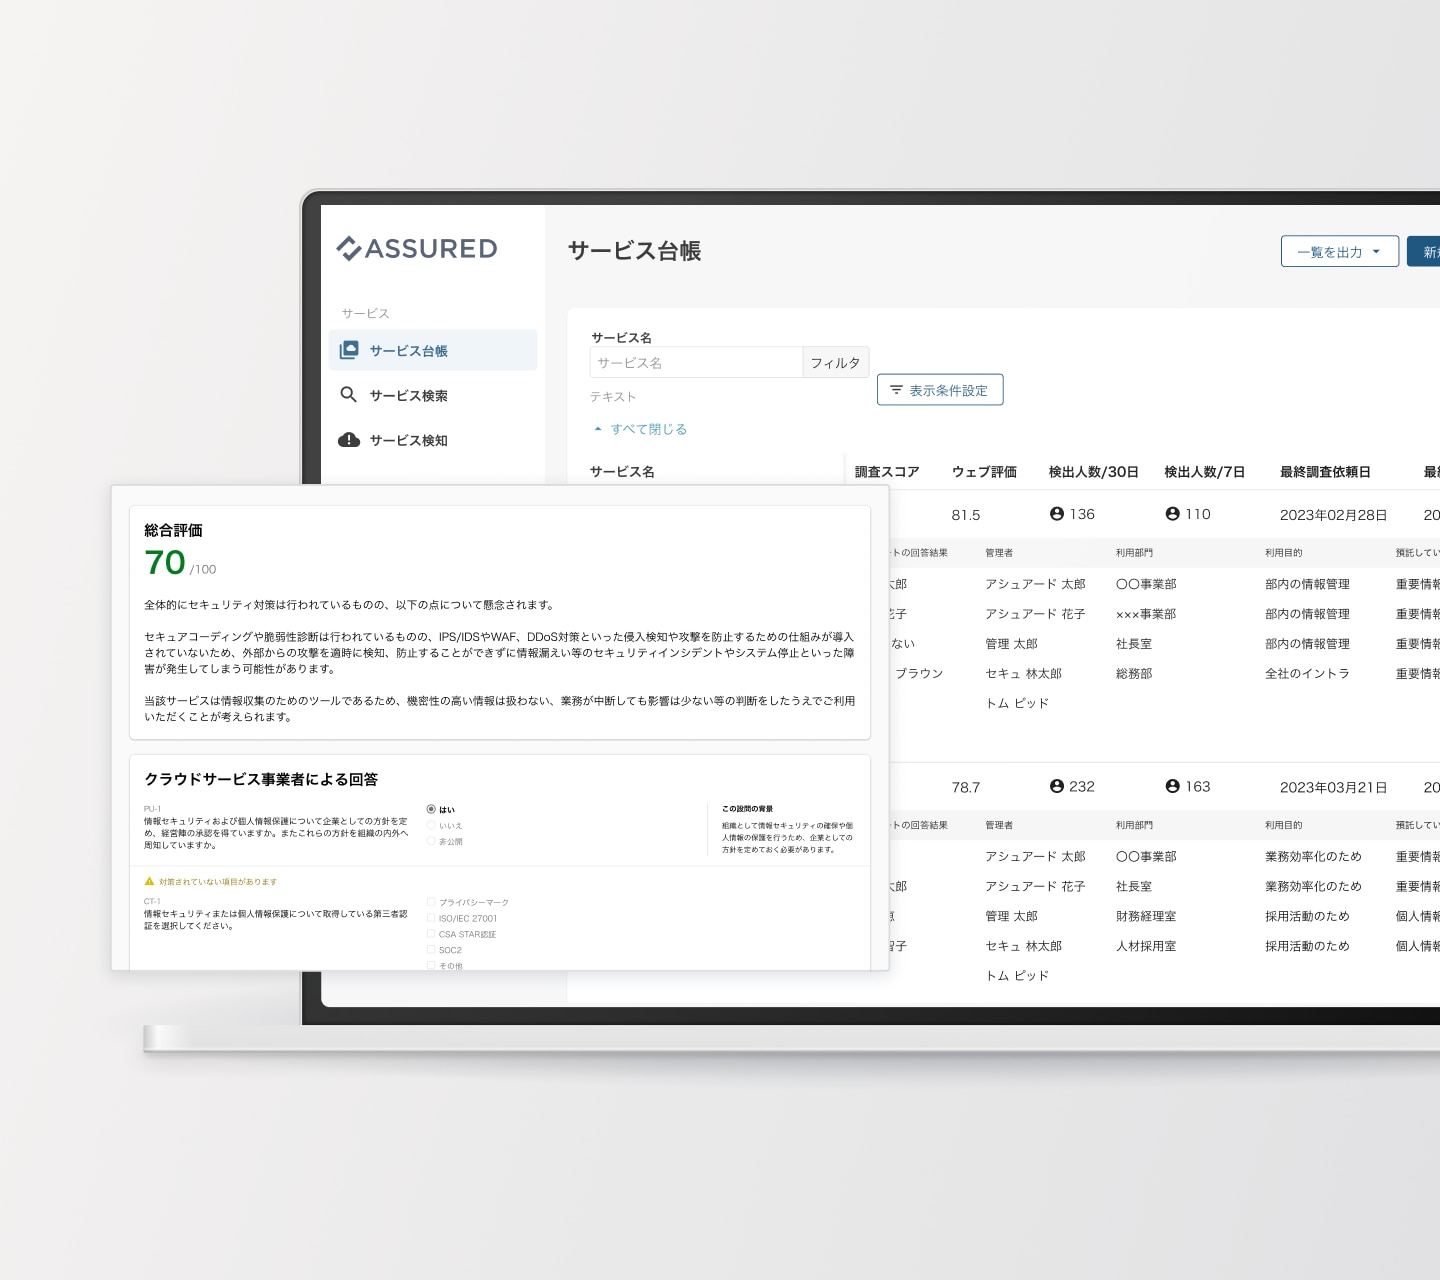
見積もりが欲しい
直接サービス説明を受けたい
デモ画面が見たい
見積もりが欲しい
直接サービス
説明を受けたい
Assuredクラウド評価が3分でわかる
サービス資料
Assuredクラウド評価が
3分でわかる
サービス資料
© Assured, Inc.