セミナー概要
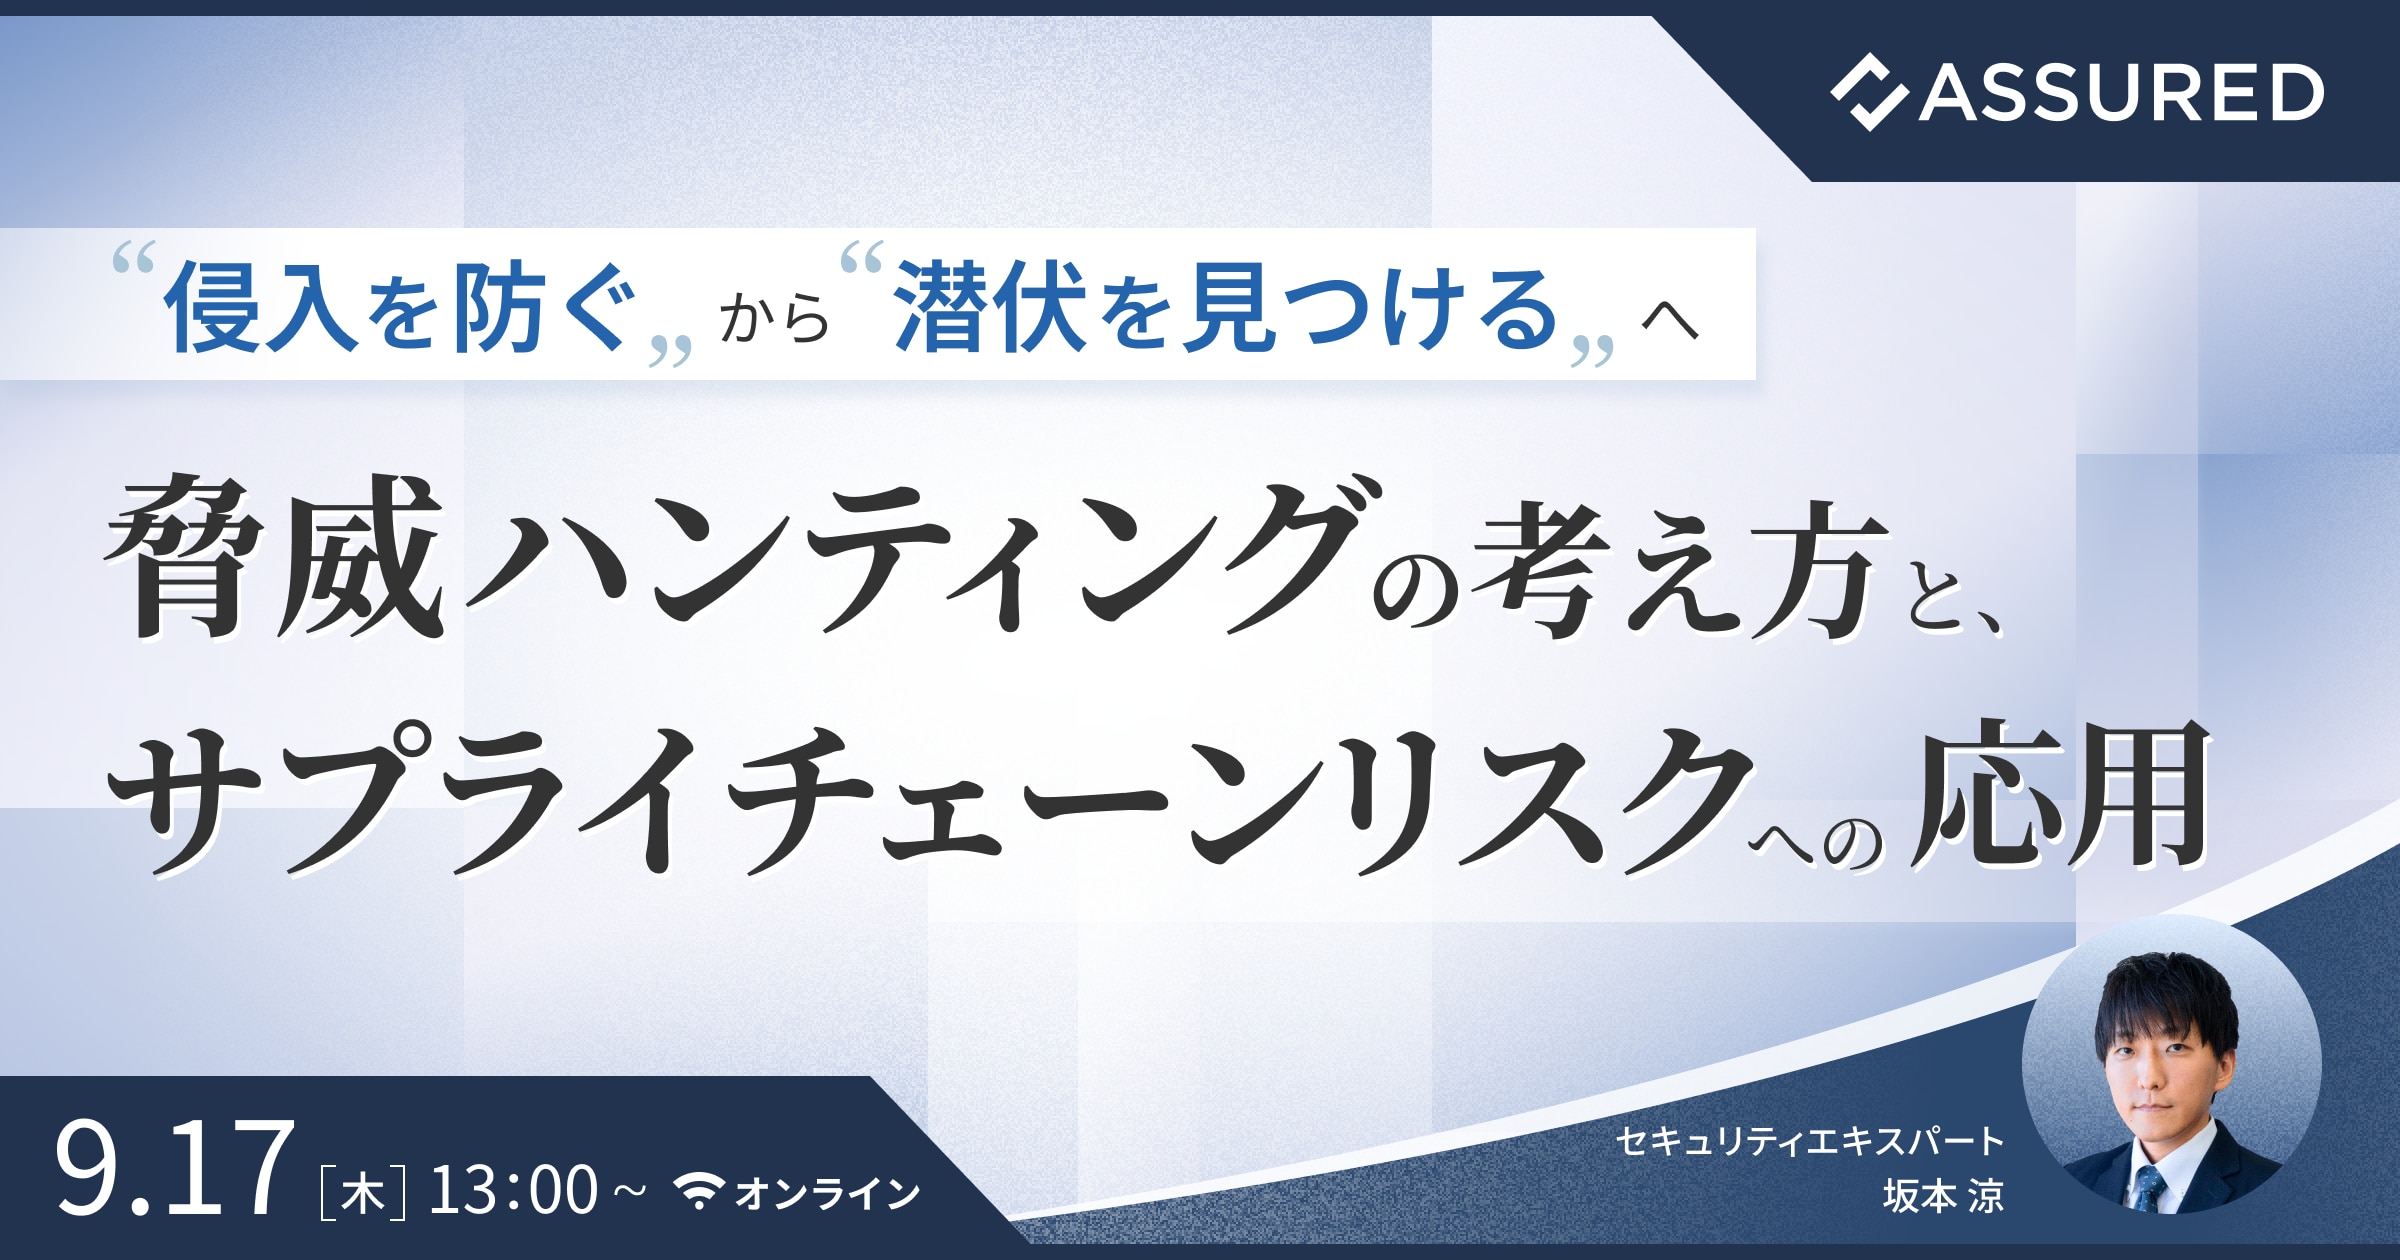
近年、サイバー攻撃はシステム内の正規機能を悪用し、通常の操作に紛れて潜伏する手法へと変化しています。
そのため、「アラートが出ていない=侵入されていない」わけではありません。侵入を防ぐ対策は引き続き重要ですが、それを前提に、自ら脅威を探すという考え方が求められています。
こうした背景から、日本政府は2025年12月のサイバーセキュリティ戦略で「官民における脅威ハンティングの実施拡大」を掲げました。2026年7月31日にはその基本方針が正式決定され、政策として動き出しています。
そこで本セミナーでは、脅威ハンティングの基礎概念や通常の監視との違いを分かりやすくお伝えします。
そのうえで、必要なログが残っているか、データ・ツール・体制が揃っているかといった実践の前提条件を整理し、段階的に始められる進め方をご紹介します。
また、脅威ハンティングの考え方をSaaS・委託先などサプライチェーン全体のリスク管理にどう活かせるかもお伝えします。
このような方におすすめ
-
脅威ハンティングという言葉は耳にするものの、自社にとって必要な取り組みなのか判断がつかない方
-
侵入を防ぐ対策は進めてきたが、侵入・潜伏に気付ける状態になっているか不安のある方
-
自社だけでなく、SaaSや委託先を含めたセキュリティのあり方を見直したい方
※以下の方について、当社判断によりご参加をご遠慮頂く場合がございます。予めご了承下さい。
・講演企業の競合となる商品・サービスを提供している企業、同業の企業、及びそのグループ企業・関連企業の方
・個人や個人事業主の方
・海外から参加される方
・日本に活動拠点が無い企業の方
・その他、弊社及び講演企業が不適切と判断した企業・個人の方
登壇者

登壇者
株式会社アシュアード
セキュリティエキスパート 坂本 涼
メーカー系SIerにて、医薬品卸業界向けの基幹・周辺システム開発を担当し、一連のシステム開発工程を経験。その後、会計系コンサルティングファーム複数社にて、IT監査におけるIT全般統制の整備および評価、サイバーセキュリティ戦略立案、先端技術領域における新規事業構想策定等を経験。アシュアードに入社後は、セキュリティエキスパートとしてコンサルティングやサービス開発等を担当。
セミナー詳細
| 参加方法 |
オンライン配信(Webブラウザからご視聴いただけます) |
|---|---|
| 開催日 |
2026年9月17日(木)13:00 ~ 13:45 |
|
費用 |
無料 |
お申し込みはこちら
Assuredクラウド評価に少しでもご興味がございましたら
お気軽にお問い合わせください
Assuredクラウド評価に少しでも
ご興味がございましたら
お気軽にお問い合わせください
見積もりが欲しい
直接サービス説明を受けたい
デモ画面が見たい
見積もりが欲しい
直接サービス
説明を受けたい
Assuredクラウド評価が3分でわかる
サービス資料
Assuredクラウド評価が
3分でわかる
サービス資料
© Assured, Inc.