クラウドサービス(SaaS)が関係するセキュリティインシデントの分析と対策(2026年9月〜10月上旬)
2026年9月〜10月上旬に公表されたサイバー攻撃被害の約2割はクラウドサービス(SaaS)に起因。約5,300件の評価データから見るクラウドサービス事業者・利用企業双方が確認すべき点
2026年9月から10月上旬にかけて報道された国内のセキュリティインシデントのうち、クラウドサービス(SaaS)が関係する事案を分析しました。多くの事案では、アカウントへの不正なログインを起点に、サービスに本来備わっている機能を使って被害が広げられていました。
一方、「Assuredクラウド評価」の評価データに基づき、2025年5月以降の評価結果を集計したところ、利用者のログインとクラウドサービス事業者の管理画面のどちらも、多要素認証を適用しているサービスは約半数にとどまっていました。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください
【調査結果サマリー】
公表事案:調査対象範囲において、クラウドサービス(SaaS)が関係すると推測される事案は11件。「事業者システムの直接侵害型」と「利用者アカウントの乗っ取り型」に分かれた。
原因:経路が公表された事案では、フィッシングを含めた不正ログインが起点。
クラウドサービス(SaaS)事業者の管理画面:サービス運営用の管理画面を持つサービスのうち、すべてのアカウントに多要素認証を適用しているのは53%。単一認証のケースが3割に上る。
利用者の認証:自社で認証機能を持つサービスのうち、多要素認証が提供されているサービスは55%。
侵害に気づく手段:利用者が自分でアクセスログを確認できるサービスは53%。
調査結果詳細
〈公表事案分析〉
概要:2026年10月上旬までに、クラウドサービス(SaaS)が関係する事案はクラウドサービス事業者側、利用者側の両方で発生
「Assuredクラウド評価」では、2026年9月1日から10月7日に報道された国内のセキュリティインシデント64事案のうち、クラウドサービス(SaaS)が関係すると推測される11件について、侵害された内容から2つの型(タイプA:4件、タイプB:7件)に分類しました(図1)。
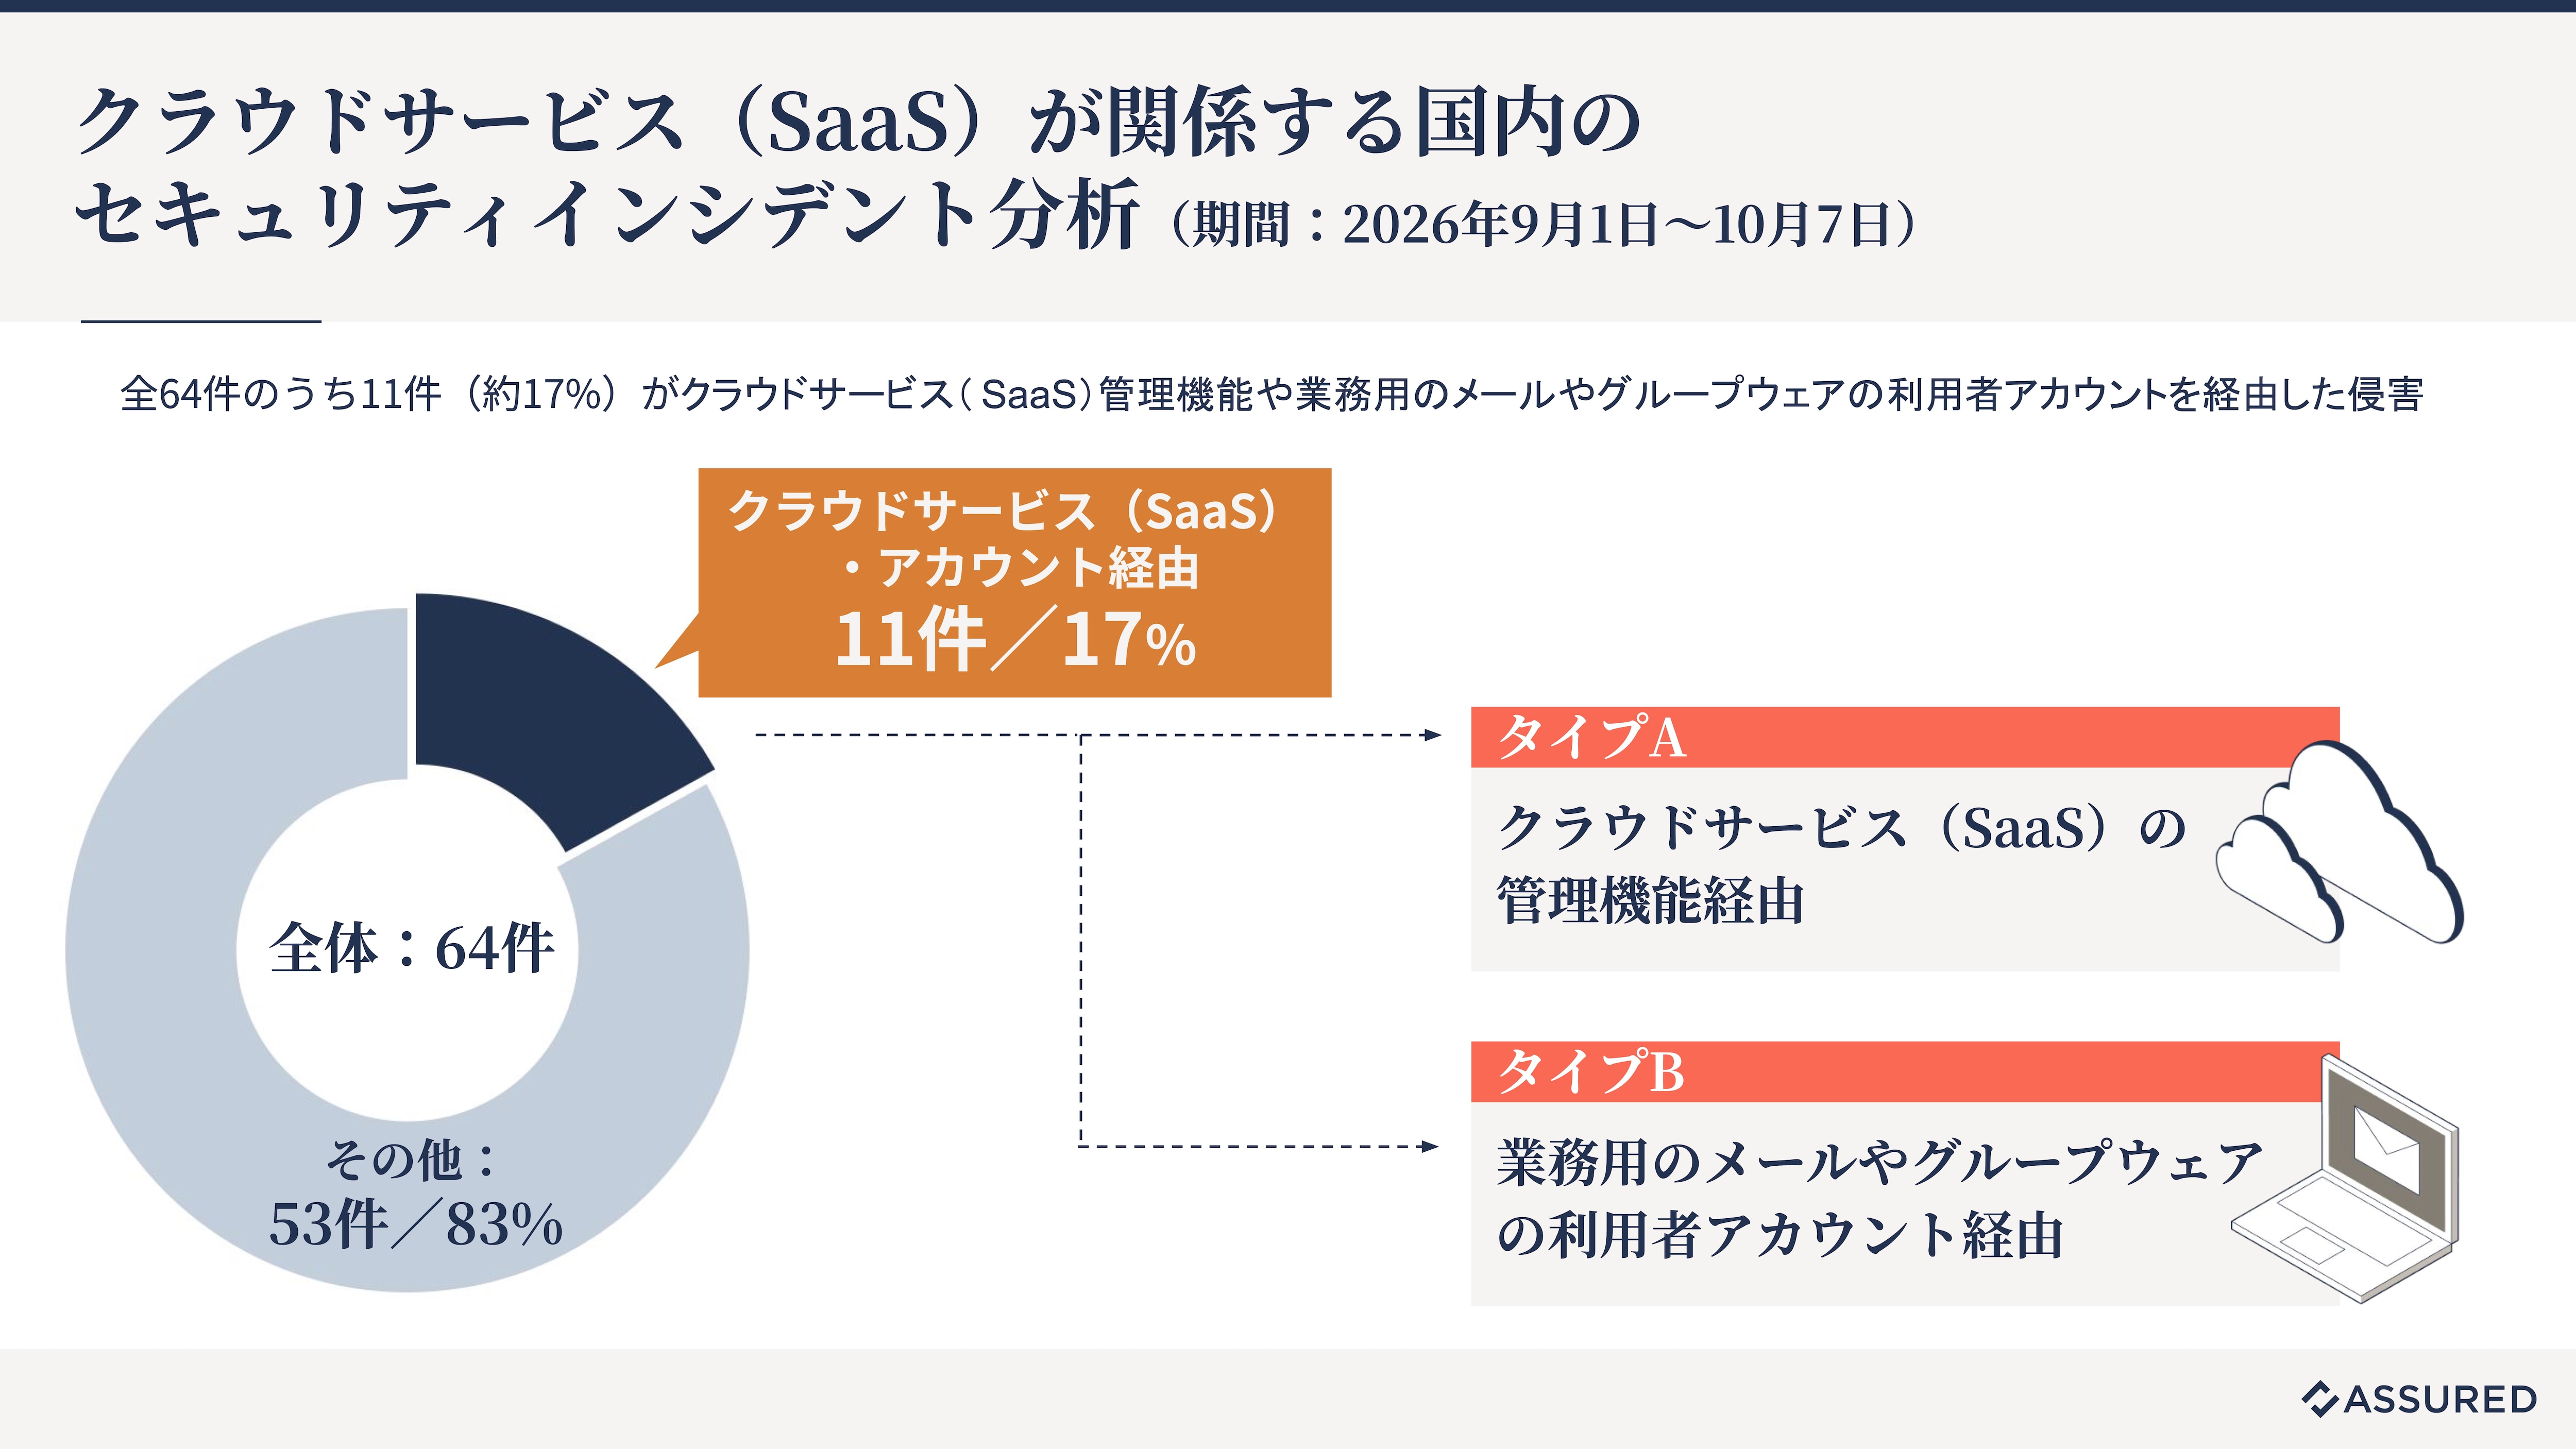
| タイプ | 侵害された場所 | 主な被害 |
|---|---|---|
| A. 事業者のシステムが直接侵害される | クラウドサービス(SaaS)の管理サイトや、導入した外部アプリ |
複数の利用企業の問い合わせ情報の取得、抽選結果の改ざん、偽の決済画面への誘導 |
| B. 利用者のアカウントが乗っ取られる | 業務用のメールやグループウェアの利用者アカウント | メールやファイルの閲覧、なりすましメールの送信、取引先への偽の送金依頼 |
なお、BIツールや、スマートフォンアプリのAPIを狙って大量の個人情報を持ち出す攻撃も相次いでいると報告されています*1。
本調査はクラウドサービス(SaaS)が関係する事案に絞っており、これらの事案は扱っていません。ただし、APIの対策はクラウドサービス事業者にも当てはまるため、後半のデータと推奨事項で取り上げます。
*1 JPCERT/CC「直近で相次いでいる国内組織における不正アクセスに関する注意喚起」2026年10月8日」
原因の推測:アカウントへの不正ログインと、サービス本来の機能の悪用
タイプAは、第三者がサービスや管理システムに不正にアクセスし、その後何らかの方法で情報の窃取や書き換えなどをおこなっています。その手法や経路については明確にされていませんが、脆弱性侵害や不正に入手された認証情報が利用された可能性が否定できません。
タイプBは、利用者側のメールやグループウェアのアカウントが乗っ取られました。乗っ取りの経路が公表された3件はいずれもフィッシングで、当該アカウントはなりすましメールの大量送信やビジネス詐欺(BEC)に使われた例もあります。
〈セキュリティ信用評価データ分析〉
「Assuredクラウド評価」のデータからわかること:利用者のログインもクラウドサービス事業者の管理画面も、多要素認証は約半数
次に、2つのタイプの原因や対処について、「Assuredクラウド評価」のセキュリティ信用評価に回答済みのクラウドサービス5,302件の回答を集計しました。(図2)
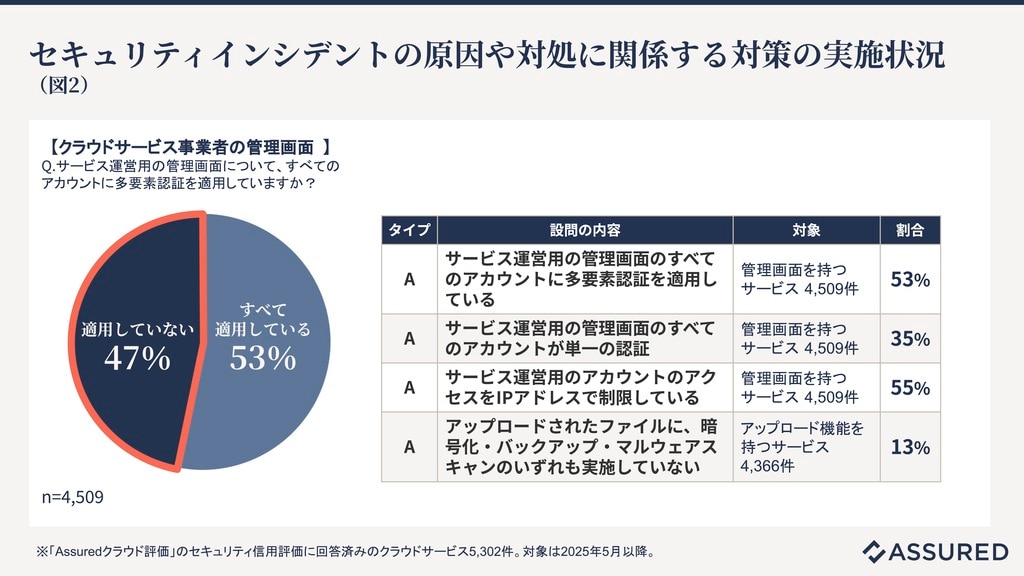
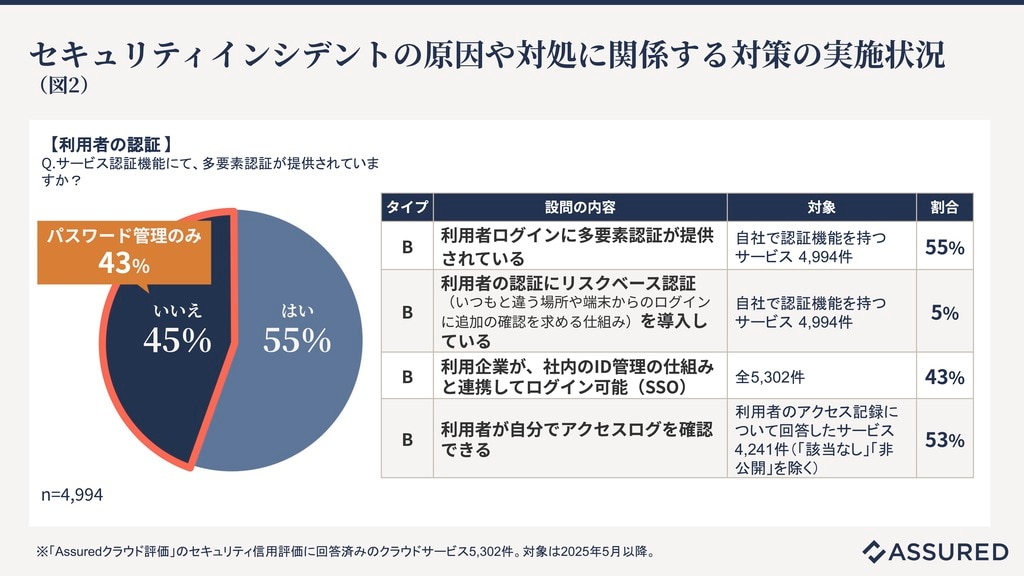
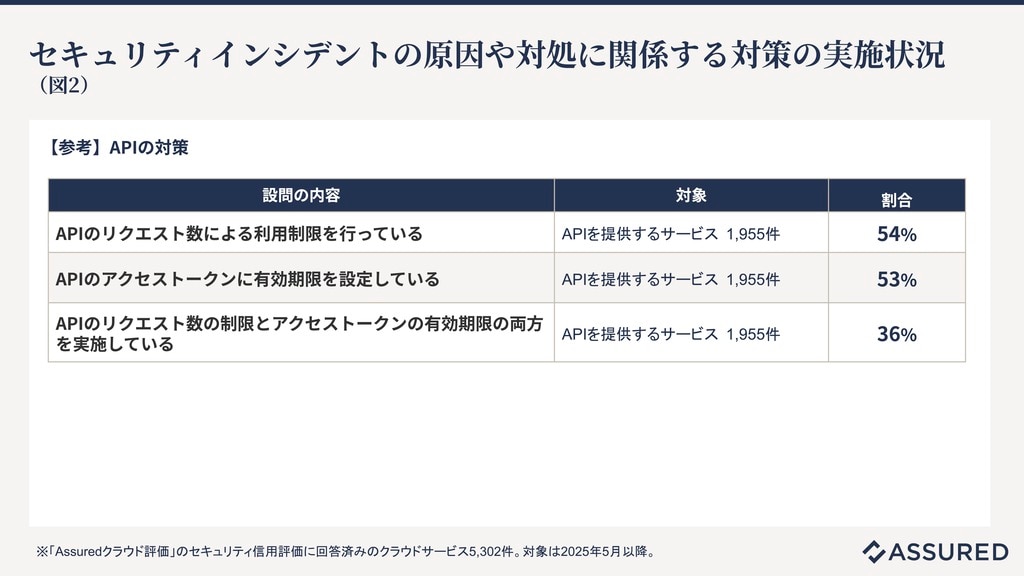
図2から読み取れることは、次のとおりです。
事業者の管理画面の認証:すべてのアカウントに多要素認証を適用できているのは約半数、さらに35%はすべてのアカウントで単一の認証(パスワード)です。管理画面は複数の利用企業のデータに触れられるため、破られると被害が複数企業に及びます。
ファイルのアップロード:アップロード機能を持つサービスの13%は、暗号化・バックアップ・マルウェアスキャンのいずれも実施していません。
利用者のログイン認証:多要素認証が提供されていると回答したのは55%で、45%は多要素認証が提供されておらず、そのうち43%はパスワードのみです。またサービスにおいてリスクベース認証を導入しているのは5%に留まります。正しいパスワードを使った不正なログインに、その時点で気づく、または止める手段はほとんどありません。
利用者での侵害検知:利用者が自分でアクセスログを確認できるのはおよそ半数(53%)に留まります。ここでも後日不正なログインに気づける手段に課題がみられます。
APIの提供:他のサービスにAPIを提供しているサービス(1,955件)のうち、リクエスト数の制限、アクセストークンの有効期限設定はそれぞれ5割程度です。両方を実施しているケースに絞ると4割を切ります。
クラウドサービス事業者と利用企業への推奨事項
ここまでの状況や足下の被害状況から、クラウドサービス事業者および利用企業には、次の対策を推奨します。
【クラウドサービス事業者】
- サービス運営用の管理画面のすべてのアカウントに多要素認証を適用し、IPアドレスによる制限を組み合わせる。
- 利用者に多要素認証とアクセスログを確認する手段を提供し、利用企業が侵害に早く気づけるようにする。
- ファイルアップロード機能がある場合には、プログラムとして実行できないようにする。あわせてマルウェアスキャンを行う。
- 提供するAPIに、アクセス制御、リクエスト数の制限、アクセストークンの有効期限を設ける。管理用の機能やツールを不用意にインターネットへ公開しない。
- ユーザーデータのバックアップについて、ランサムウェア耐性、レジリエンスの観点から再点検する。
【利用企業】
- 利用しているクラウドサービス(SaaS)に多要素認証の仕組みがあれば、全員に必須にする。難しい場合はID連携(SSO)やIPアドレスの制限で補う。
- 利用者側でログイン履歴やアクセスログを確認できるかを把握し、少なくとも管理者のアカウントは定期的に確認する。
- クラウドサービス(SaaS)に追加した外部アプリやAPI連携を棚卸し、使っていないものを外す。
- 重要なデータを預けるSaaSを選ぶときは、利用者向けの機能に加えて、クラウドサービス事業者の管理画面の多要素認証に留意する。
- 利用者側で可能な限りデータのバックアップを行う。
<調査概要>
- 公表事案:
2026年9月1日から10月7日に国内で報道されたセキュリティインシデントのうち、公表された64事案について、各企業・組織の公表文をもとに当社が分類。- 評価データ: 「Assuredクラウド評価」のセキュリティ信用評価(標準版のチェックシート、2025年版)に回答済みのクラウドサービス5,302件。クラウドサービス事業者による回答で、2025年5月以降の評価結果を集計した(同じサービスで回答が複数ある場合は最新の1件のみ)。
※「Assuredクラウド評価」の利用企業が評価を依頼したサービスが中心であり、市場全体を代表するものではありません。- 調査日:2026年10月8日
※小数点第一位を四捨五入しています。
※公表事案として扱うものは、報道等に基づき当社で収集・分類したものであり、国内のすべての事案を網羅するものではありません。
※本調査を引用される際には、「株式会社アシュアード調べ」と必ずご記載ください。